在丝袜各种被QJ的现在,v2应该是比较安全的出国学习方式了。之前没搞定用nginx反向代理v2的websocket流量,所以只能让网站走http 80端口,而v2走443端口。现在终于搞定了,网站和v2都可以走443端口。
v2服务端的设置
因为用nginx反向代理v2,所以https相关配置由nginx来提供,v2的服务端就不需要配置TLS协议和SSL证书了。
如果使用v2管理面板,如下设置:
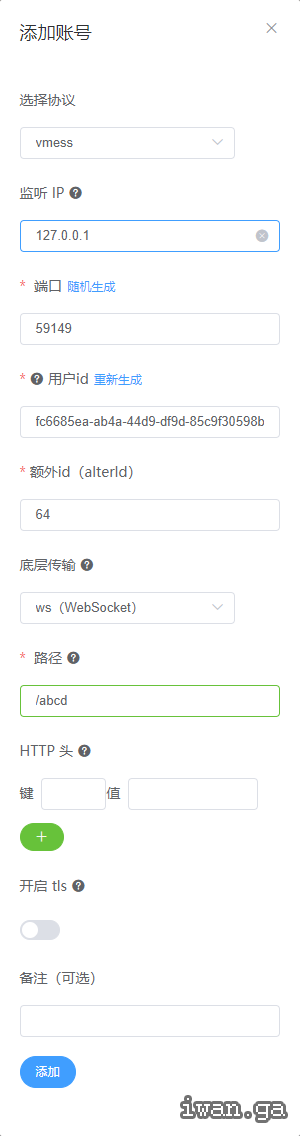
监听IP设置为127.0.0.1,这样不会对外网暴露v2的端口,端口随机生成即可,底层传输选择websocket,并设置一个路径,不要用/(因为根目录要给网站使用)
如果手动编辑v2服务端的conf文件:
{
  "inbounds": [
    {
      "port": 59149,
      "listen":"127.0.0.1",//只监听 127.0.0.1,避免除本机外的机器探测到开放了 59149 端口
      "protocol": "vmess",
      "settings": {
        "clients": [
          {
            "id": "b831381d-6324-4d53-ad4f-8cda48b30811",
            "alterId": 64
          }
        ]
      },
      "streamSettings": {
        "network": "ws",
        "wsSettings": {
        "path": "/abcd"
        }
      }
    }
  ],
  "outbounds": [
    {
      "protocol": "freedom",
      "settings": {}
    }
  ]
}
Nginx反向代理配置
直接上nginx配置代码:
upstream mydomain.me {
    server 127.0.0.1:90;
    }
server {
        listen       80;
        server_name  mydomain.me;
        rewrite ^(.*)$ https://${server_name}$1 permanent;
    }
    server {
        listen 443 ssl;
        ssl on;
        listen [::]:443 ssl;
        server_name  mydomain.me;

        ssl_certificate        /etc/nginx/ssl/fullchain.cer;
        ssl_certificate_key    /etc/nginx/ssl/mydomain.me.key;

        location / {
            proxy_pass http://mydomain.me;

            #ssl settings
            proxy_set_header X-Forwarded-Proto $scheme;
            proxy_set_header X-Forwarded-Port $server_port;

            #settings
            proxy_redirect     off;
            proxy_set_header   Host             $host;
            proxy_set_header   X-Real-IP        $remote_addr;
            proxy_set_header   X-Forwarded-For  $proxy_add_x_forwarded_for;
            proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504;
            proxy_max_temp_file_size 0;
            proxy_connect_timeout      90;
            proxy_send_timeout         90;
            proxy_read_timeout         90;
            proxy_buffer_size          4k;
            proxy_buffers              4 32k;
            proxy_busy_buffers_size    64k;
            proxy_temp_file_write_size 64k;
        }

        location /abcd {
            proxy_redirect off;
            proxy_pass http://127.0.0.1:59149;
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";

            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header Host $host;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }

        # redirect server error pages to the static page /50x.html
        #
        error_page   500 502 503 504  /50x.html;
        location = /50x.html {
            root   html;
        }
    }
其中第一个server部分用于监听80端口,将网站http的请求跳转到https。第二个server部分则用于监听443端口,包括了两个location匹配规则,同时设置了SSL证书的路径(我的SSL证书是用acme.sh工具从Let’s Encrypt申请并自动续期)。
location /匹配规则用于提供网站的服务,这里我让它反向代理到了我docker提供的90端口,当然如果你的网站是直接跑在服务器上,也可以不用反向代理,而是直接指定网站在服务器上的路径;
location /abcd 匹配规则则是用于反向代理v2的流量,同时用相关配置让反向代理支持了websocket协议,这样v2客户端在访问域名下abcd路径时,会被反向代理到v2服务端的59149端口。abcd这个路径可以随便设置,只要和v2服务端设置的路径一致就可以。
然后重启nginx服务,这时就可以用https访问网站了,同时,如果访问https://mydomain.me/abcd这个网址,会发现提示“Bad Request”,按照v2白皮书的说法:
开启了 TLS 之后 path 参数是被加密的,GFW 看不到; 主动探测一个 path 产生 Bad request 不能证明是 V2;
客户端的设置
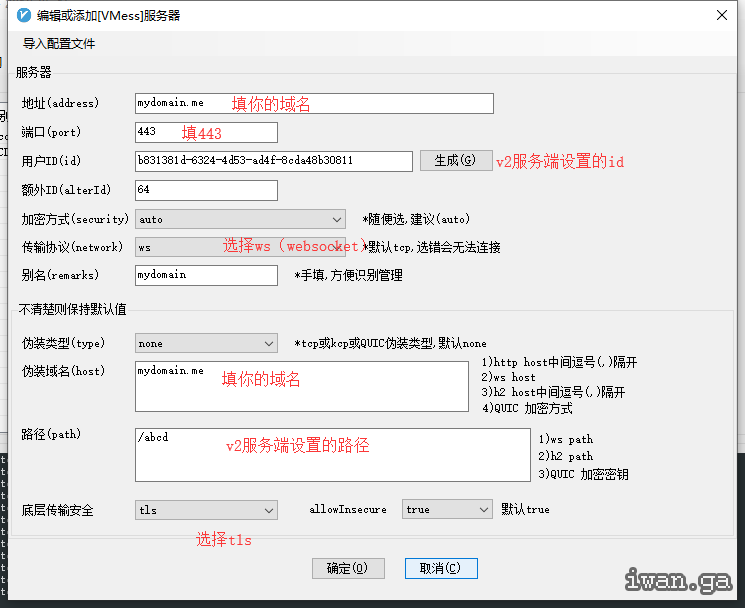
直接按照图片设置即可:
再套个CDN?
如果还想再安全一些,可以用CloudFlare提供的免费CDN服务来隐藏VPS的真实IP。首先要在 CloudFlare 给域名开启CDN服务,具体方法不再赘述。v2服务端和客户端的设置和上面没有区别,这里只说一下Nginx反向代理设置不一样的地方。
因为 CloudFlare 的CDN服务自带SSL证书,所以Nginx反向代理不再需要监听443端口,也不需要设置SSL证书,直接监听80端口即可。 虽然Nginx只监听了80端口,但是在设置好CDN后,依然可以用https来访问网站,v2客户端也可以开启TLS协议。 配置示例:
upstream mydomain.me {
    server 127.0.0.1:90;
    }
    server {
        listen       80;
        server_name  mydomain.me;

        location / {
            proxy_pass http://mydomain.me;

            #settings
            proxy_redirect     off;
            proxy_set_header   Host             $host;
            proxy_set_header   X-Real-IP        $remote_addr;
            proxy_set_header   X-Forwarded-For  $proxy_add_x_forwarded_for;
            proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504;
            proxy_max_temp_file_size 0;
            proxy_connect_timeout      90;
            proxy_send_timeout         90;
            proxy_read_timeout         90;
            proxy_buffer_size          4k;
            proxy_buffers              4 32k;
            proxy_busy_buffers_size    64k;
            proxy_temp_file_write_size 64k;
        }

        location /abcd {
            proxy_redirect off;
            proxy_pass http://127.0.0.1:59149;
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";

            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header Host $host;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }

        # redirect server error pages to the static page /50x.html
        #
        error_page   500 502 503 504  /50x.html;
        location = /50x.html {
            root   html;
        }
    }